Ransomware en México: cómo proteger tu pyme antes del ataque (2026)
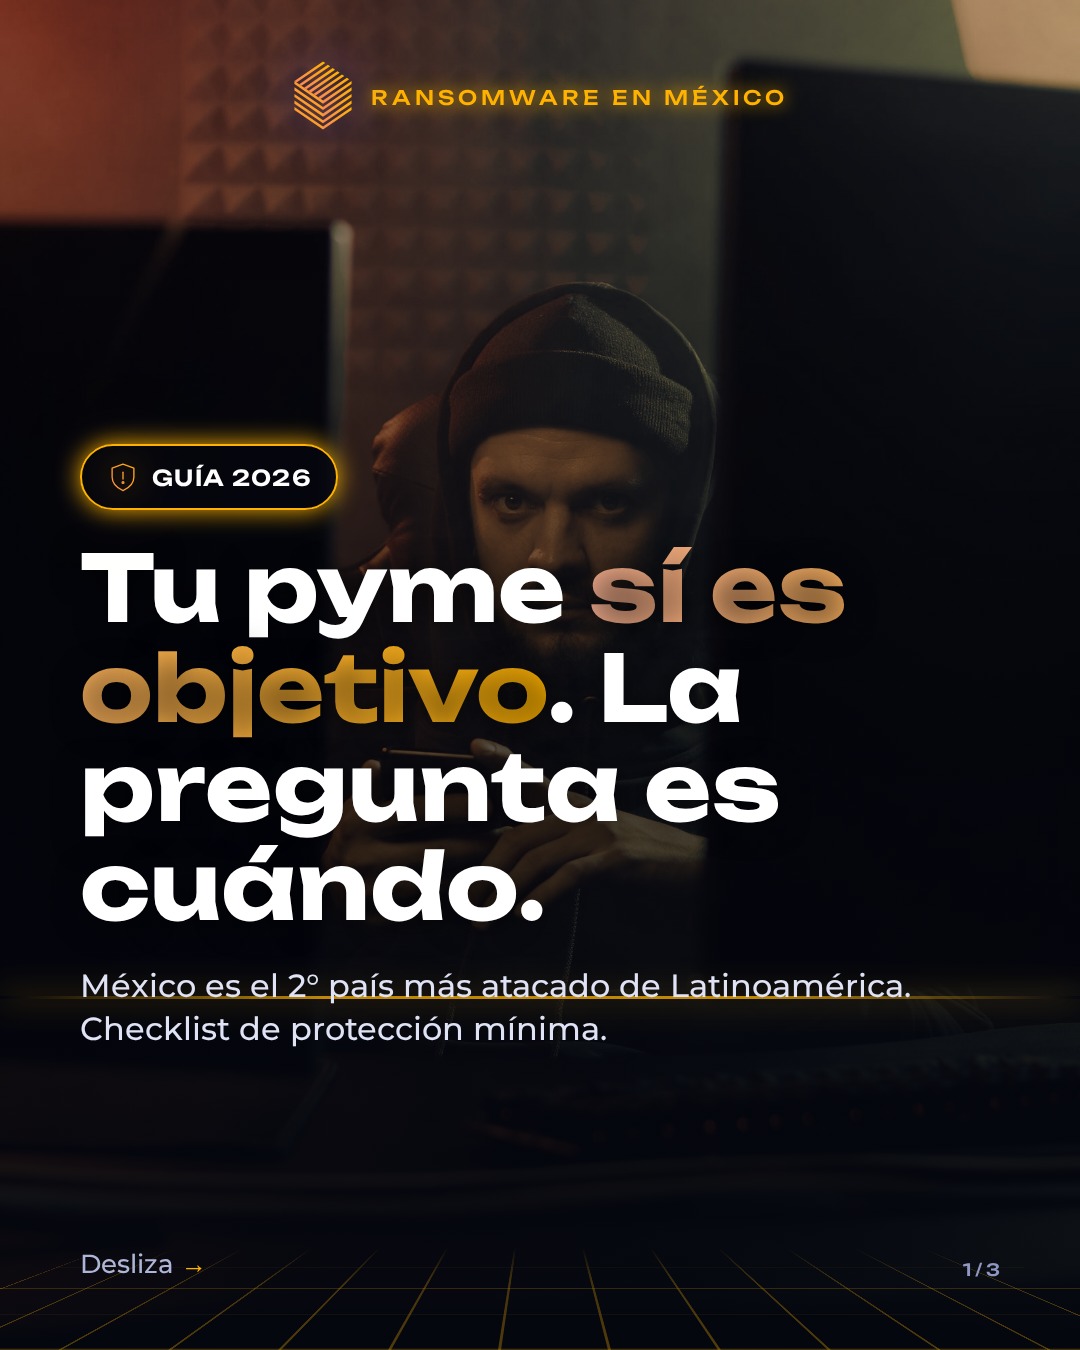
México registró 237,000 intentos de ataque de ransomware en un solo año. Es el segundo país más atacado de Latinoamérica, y más del 60% de las pymes ya sufrió intentos de robo de datos.
Si tu empresa no ha sido atacada, no es porque no sea objetivo. Es porque aún no le toca.
Por qué los atacantes prefieren pymes
No es casualidad. Las pymes combinan tres cosas:
- Datos que valen dinero: clientes, facturación, nóminas, cuentas bancarias.
- Defensas mínimas: sin monitoreo, sin respaldos verificados, equipos sin actualizar.
- Urgencia por operar: una pyme parada pierde dinero cada hora, así que paga el rescate más rápido que un corporativo.
El rescate promedio en víctimas industriales de México ronda los $400,000 USD. Para una pyme el golpe real es más simple: días o semanas sin facturar, sin acceso a sus sistemas y con la confianza de sus clientes dañada.
El checklist de protección mínima para tu pyme
- Respaldos automáticos y probados. Alguien debe restaurar un archivo de prueba cada mes. Un respaldo nunca probado es una esperanza, no un plan.
- Respaldo desconectado (offline o en nube inmutable). El ransomware moderno cifra también los respaldos conectados a la red.
- Actualizaciones al día. La mayoría de los ataques explota vulnerabilidades que ya tenían parche.
- Antivirus empresarial administrado. Instalado, activo y con alguien que revise sus alertas.
- Accesos con doble factor (2FA) en correo, banca y sistemas críticos.
- Personal que sabe detectar phishing. El correo falso sigue siendo la puerta de entrada número uno.
- Un responsable con plan de respuesta. Saber a quién llamar y qué desconectar en los primeros 30 minutos cambia el desenlace.
¿Marcaste menos de 5? Probablemente reconozcas otras señales de que tu empresa necesita soporte TI formal.
La protección no es un producto, es una rutina
No existe antivirus que sustituya la disciplina. Lo que detiene al ransomware es la rutina mensual.
Empieza por saber dónde estás parado
En ProcessBi toda póliza inicia con una auditoría de seguridad sin costo. Te entregamos un plan priorizado aunque no contrates.
Conocer tus vulnerabilidades antes que los atacantes es la única ventaja que se consigue gratis.
Agenda tu auditoría de seguridad sin costo — respondemos el mismo día hábil.
Tu ruta
Seguridad y tecnología para pymes
1 de 51- Ransomware ✓ Leído Estás aquí 2 min
- IA para pymes ✓ Leído Estás aquí 2 min
- Sitio web rápido ✓ Leído Estás aquí 1 min
- Sistemas a la medida ✓ Leído Estás aquí 1 min
- Falsos técnicos ✓ Leído Estás aquí 3 min
- Respaldos que restauran ✓ Leído Estás aquí 4 min
- Blindar M365 ✓ Leído Estás aquí 4 min
- Parchar sin tirar RDP ✓ Leído Estás aquí 3 min
- Adiós Windows 10 ✓ Leído Estás aquí 3 min
- Auditar accesos ✓ Leído Estás aquí 4 min
- Fraude del CEO ✓ Leído Estás aquí 4 min
- Licencias Office ✓ Leído Estás aquí 3 min
- Qué parchar hoy ✓ Leído Estás aquí 4 min
- Permisos a agentes IA ✓ Leído Estás aquí 3 min
- Parchar VMware ✓ Leído Estás aquí 4 min
- Excel no copia ✓ Leído Estás aquí 4 min
- Revisar WooCommerce ✓ Leído Estás aquí 4 min
- Fin de Office 2021 ✓ Leído Estás aquí 3 min
- Revisar hosting ✓ Leído Estás aquí 4 min
- Controlar IA en PCs ✓ Leído Estás aquí 4 min
- Falla ScreenConnect ✓ Leído Estás aquí 3 min
- Server 2022 vence ✓ Leído Estás aquí 3 min
- Cámaras expuestas ✓ Leído Estás aquí 3 min
- Revisar Issabel ✓ Leído Estás aquí 4 min
- Confianza de dominio ✓ Leído Estás aquí 4 min
- Adiós Publisher ✓ Leído Estás aquí 3 min
- Pasar a 25H2 ✓ Leído Estás aquí 4 min
- Scripts de terceros ✓ Leído Estás aquí 3 min
- Redes blindadas ✓ Leído Estás aquí 4 min
- Auditar licencias ✓ Leído Estás aquí 4 min
- Falla Check Point ✓ Leído Estás aquí 4 min
- Cobrar sin efectivo ✓ Leído Estás aquí 3 min
- IA que hackea sola ✓ Leído Estás aquí 3 min
- Zyxel y Veeam hoy ✓ Leído Estás aquí 4 min
- Filtración Aeroméxico ✓ Leído Estás aquí 3 min
- Router MikroTik ✓ Leído Estás aquí 3 min
- Red de invitados ✓ Leído Estás aquí 4 min
- Zero-days Citrix ✓ Leído Estás aquí 4 min
- Seguridad mínima ✓ Leído Estás aquí 4 min
- Parche TeamViewer ✓ Leído Estás aquí 4 min
- Zero-day SD-WAN ✓ Leído Estás aquí 4 min
- Zero-day FortiMail ✓ Leído Estás aquí 4 min
- Factura M365 ✓ Leído Estás aquí 3 min
- Filtración SAT-IMSS ✓ Leído Estás aquí 4 min
- Parche NetScaler ✓ Leído Estás aquí 4 min
- Cortar accesos ✓ Leído Estás aquí 3 min
- Qué parchar hoy ✓ Leído Estás aquí 4 min
- Precio del ESU ✓ Leído Estás aquí 3 min
- Facturar tras hackeo ✓ Leído Estás aquí 3 min
- QR falsos ✓ Leído Estás aquí 4 min
- Claves de fábrica ✓ Leído Estás aquí 3 min
- Diagnóstico gratis →