Falsos técnicos de TI por Teams y Quick Assist: cómo saber si quien pide acceso remoto es real
El 8 de septiembre se reportó en México una campaña tan simple como efectiva: alguien se hace pasar por el de sistemas, te escribe por Microsoft Teams y te pide abrir Quick Assist para arreglar un problema que tú nunca reportaste. Si le abres, ya está dentro de tu red.
Lo contó Grupo en Concreto y no viene solo: según Milenio, el fraude digital en el país ya suma 6.3 millones de reclamaciones. Aquí va cómo funciona el truco, cómo lo detectas y quién sí puede tocar tus equipos.
Cómo funciona el engaño
Primero te inundan el correo con basura. Decenas de boletines y suscripciones en una hora. Es a propósito: quieren que sientas que algo anda mal.
Luego llega el mensaje o la llamada por Teams. Se presentan como soporte técnico, a veces con el nombre de tu proveedor o de Microsoft. Te dicen que ya vieron lo del correo y que lo van a resolver.
Entonces te piden abrir Quick Assist, la herramienta que ya viene en Windows y deja que otra persona vea y controle tu pantalla. Si no la tienes, te mandan a descargar AnyDesk, que hace lo mismo. Tú les das el código, ellos entran. Desde ahí buscan el camino al servidor.
Cinco señales de que el técnico es falso
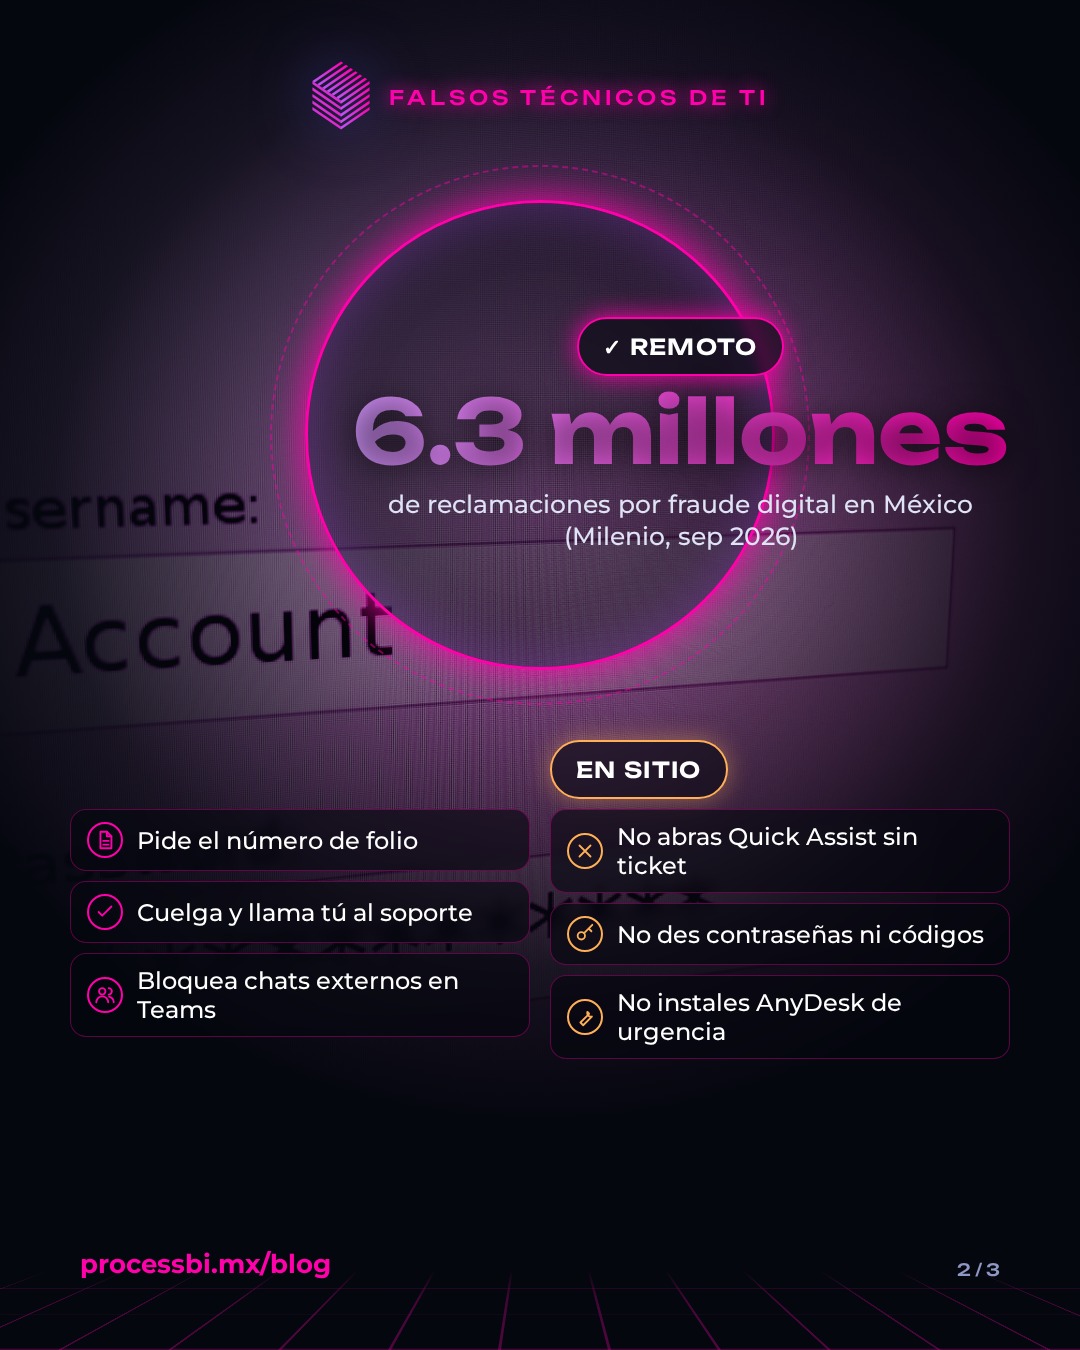
- Tú no pediste nada. No hay ticket ni folio de por medio.
- Te apuran. Si no lo hacemos ahora se cae todo, dicen.
- El chat viene de fuera de tu organización. Teams lo marca como externo, fíjate en la etiqueta.
- Te piden un código de Quick Assist, una contraseña o el código que te llegó al celular.
- No saben decirte quién es tu contacto de soporte ni tu número de contrato.
En nuestra experiencia, la segunda es la que más funciona. La prisa apaga el sentido común. Un técnico de verdad explica y espera.
Qué nunca te pide un técnico real
| Situación | Técnico real | Impostor |
|---|---|---|
| Cómo empieza | Con un ticket que tú abriste o una alerta con folio | Con un chat o llamada que no esperabas |
| Canal | El acordado en tu póliza: correo, WhatsApp o portal | Teams desde una cuenta externa o un número desconocido |
| Contraseñas | Nunca. Tiene sus propios accesos | Las pide para validar tu identidad |
| Herramienta | La pactada, con registro de quién entró y cuándo | Quick Assist o AnyDesk a la carrera |
| Tono | Explica y espera | Presiona y amenaza |
Así trabajamos en ProcessBi: cada intervención nace de un ticket con folio, te avisamos por el canal que dice tu póliza y nunca pedimos contraseñas. Si alguien dice ser de ProcessBi y no trae folio, cuelga y márcanos tú. Una póliza de soporte TI con SLA deja por escrito quién te atiende, por dónde te contacta y con qué herramienta entra; el detalle está en qué debe incluir un SLA de soporte.
Si ya diste acceso, haz esto
Desconecta el equipo de la red: cable fuera o wifi apagado. No lo apagues ni lo formatees, tu soporte necesita ver qué hicieron.
Avisa a tu proveedor por el canal oficial, no por el chat donde te contactaron. Desde otro equipo cambia la contraseña del correo y de todo lo que estuviera abierto en esa sesión. Y avisa a la oficina: si entraron con la de contabilidad, van a probar con la de recepción.
Cómo cerrar la puerta en Teams
En el centro de administración de Teams, en la sección de acceso externo, puedes bloquear los chats con cuentas que no pertenecen a ninguna organización y limitar los dominios permitidos a tus proveedores reales. Son diez minutos y eliminan la mayor parte de estas llamadas.
Si nadie en la empresa usa Quick Assist, también conviene bloquearlo por política. Si tienes sucursales, la política se aplica una vez y llega a todas.
¿Y en tu empresa?
Si hoy alguien de tu oficina recibe una llamada de soporte, ¿sabe a quién preguntar antes de abrir Quick Assist? Si dudaste, ese es el hueco.
En ProcessBi empezamos con un diagnóstico sin costo: revisamos tu configuración de Teams, definimos el canal y el folio con el que te atendemos, y dejamos por escrito quién puede tocar tus equipos.
Solicita tu diagnóstico sin compromiso — respondemos el mismo día hábil.
Tu ruta
Seguridad y tecnología para pymes
5 de 33- Ransomware ✓ Leído Estás aquí 2 min
- IA para pymes ✓ Leído Estás aquí 2 min
- Sitio web rápido ✓ Leído Estás aquí 1 min
- Sistemas a la medida ✓ Leído Estás aquí 1 min
- Falsos técnicos ✓ Leído Estás aquí 3 min
- Respaldos que restauran ✓ Leído Estás aquí 4 min
- Blindar M365 ✓ Leído Estás aquí 4 min
- Parchar sin tirar RDP ✓ Leído Estás aquí 3 min
- Adiós Windows 10 ✓ Leído Estás aquí 3 min
- Auditar accesos ✓ Leído Estás aquí 4 min
- Fraude del CEO ✓ Leído Estás aquí 4 min
- Licencias Office ✓ Leído Estás aquí 3 min
- Qué parchar hoy ✓ Leído Estás aquí 4 min
- Permisos a agentes IA ✓ Leído Estás aquí 3 min
- Parchar VMware ✓ Leído Estás aquí 4 min
- Excel no copia ✓ Leído Estás aquí 4 min
- Revisar WooCommerce ✓ Leído Estás aquí 4 min
- Fin de Office 2021 ✓ Leído Estás aquí 3 min
- Revisar hosting ✓ Leído Estás aquí 4 min
- Controlar IA en PCs ✓ Leído Estás aquí 4 min
- Falla ScreenConnect ✓ Leído Estás aquí 3 min
- Server 2022 vence ✓ Leído Estás aquí 3 min
- Cámaras expuestas ✓ Leído Estás aquí 3 min
- Revisar Issabel ✓ Leído Estás aquí 4 min
- Confianza de dominio ✓ Leído Estás aquí 4 min
- Adiós Publisher ✓ Leído Estás aquí 3 min
- Pasar a 25H2 ✓ Leído Estás aquí 4 min
- Scripts de terceros ✓ Leído Estás aquí 3 min
- Redes blindadas ✓ Leído Estás aquí 4 min
- Auditar licencias ✓ Leído Estás aquí 4 min
- Falla Check Point ✓ Leído Estás aquí 4 min
- Cobrar sin efectivo ✓ Leído Estás aquí 3 min
- IA que hackea sola ✓ Leído Estás aquí 3 min
- Diagnóstico gratis →